
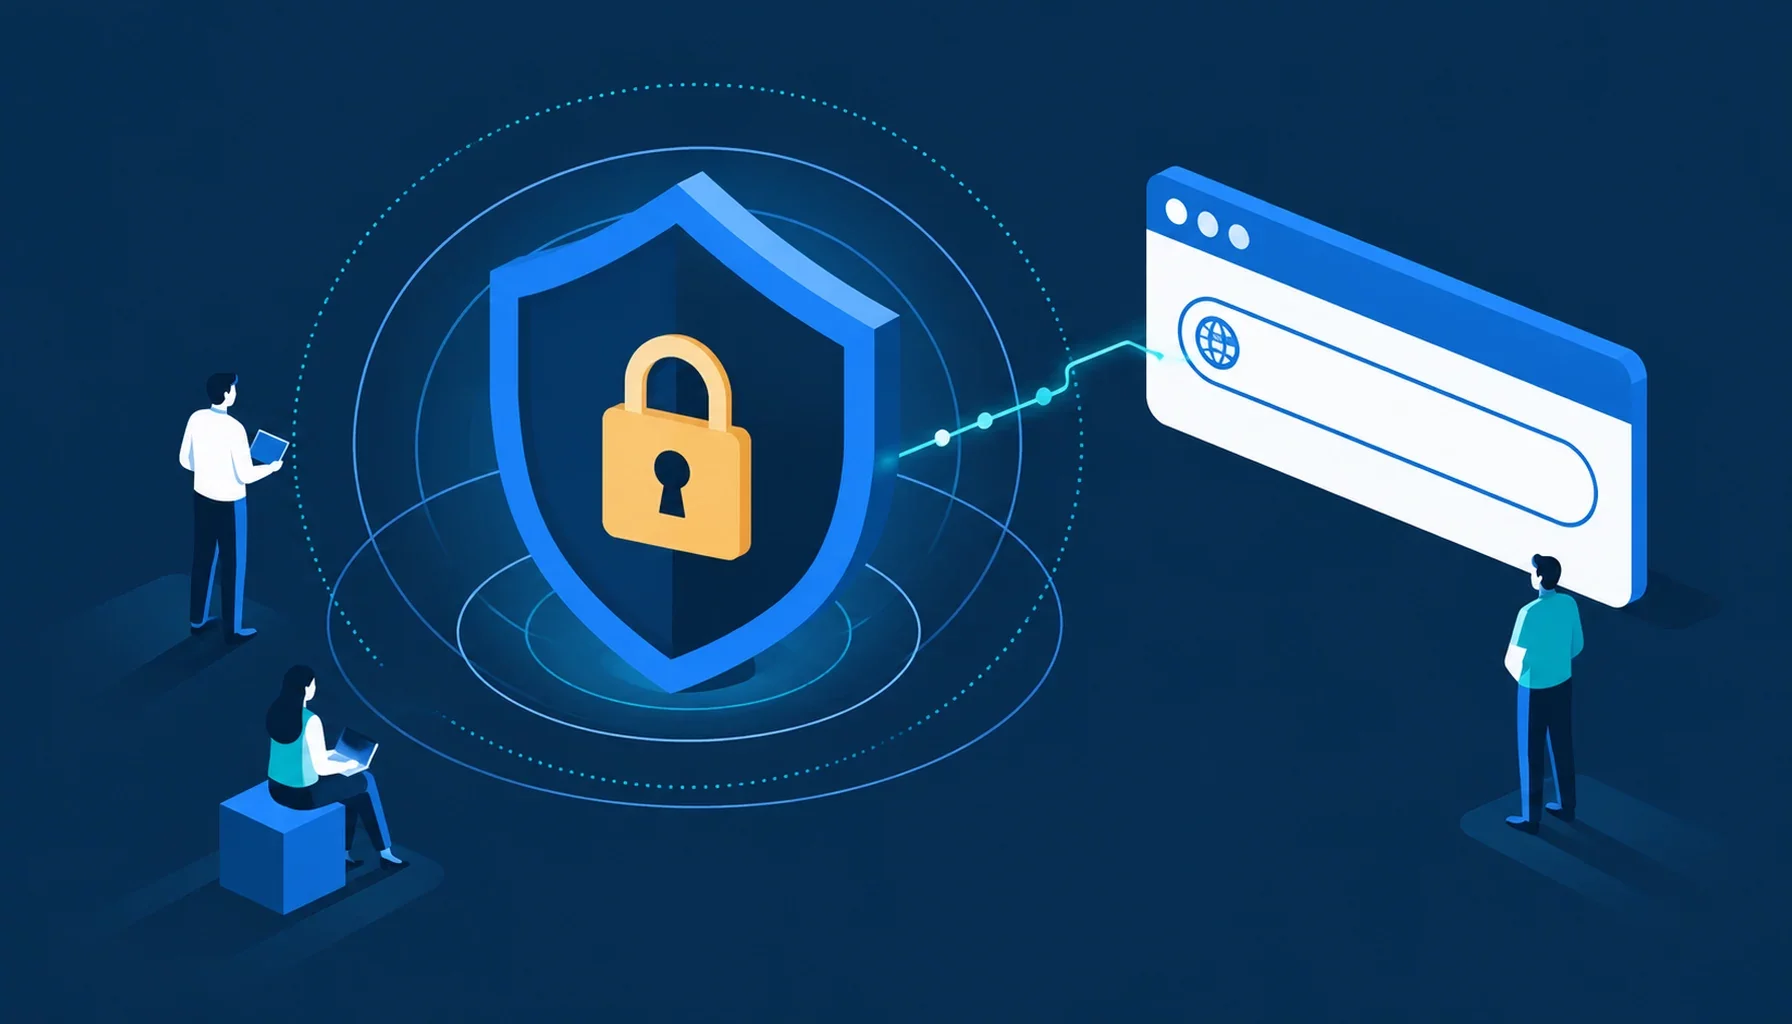
Longtemps considéré comme une simple formalité technique réservée aux boutiques en ligne, le protocole sécurisé s'est imposé comme un standard incontournable du web moderne. Aujourd'hui, la relation entre HTTPS et le SEO ne fait plus débat : un site qui affiche encore le cadenas ouvert ou l'avertissement « Non sécurisé » dans la barre d'adresse envoie un signal négatif à ses visiteurs comme aux robots d'exploration. La sécurisation des échanges entre le navigateur et le serveur n'est plus un luxe, mais une condition de base pour espérer figurer durablement dans les premières positions. Pourtant, derrière cette évidence apparente se cachent des enjeux techniques concrets, des pièges de migration et des bénéfices mesurables sur la confiance et la conversion. Comprendre en profondeur ce que le chiffrement apporte réellement au référencement permet de dépasser les idées reçues et d'exploiter ce levier avec méthode, plutôt que de le subir comme une contrainte imposée par les navigateurs. Il faut d'ailleurs distinguer l'effet direct, souvent surestimé, des multiples effets indirects qui, eux, façonnent durablement la performance d'un site. Entre la garantie technique offerte par le certificat, la réassurance psychologique du cadenas et les exigences croissantes des moteurs, le sujet mérite une lecture nuancée que peu de responsables prennent le temps d'approfondir.
Le chiffrement, un signal de classement désormais établi
Google a officialisé dès 2014 la prise en compte du protocole sécurisé comme facteur de classement, même si son poids reste volontairement modéré par rapport à la pertinence des contenus ou à la qualité des liens entrants. Ce signal agit surtout comme un critère de départage : à qualité éditoriale équivalente, une page chiffrée conserve un léger avantage sur une page qui ne l'est pas. Depuis, le moteur a considérablement durci sa position, jusqu'à afficher des messages d'alerte explicites dans son navigateur Chrome pour toute page collectant des données sans chiffrement. Réaliser un audit SEO à Arras permet précisément de vérifier que l'ensemble des pages, y compris les plus anciennes, bénéficie bien du protocole sécurisé, car il suffit parfois d'une poignée d'URL oubliées pour envoyer des signaux contradictoires aux robots. Les entreprises que nous accompagnons dans le Pas-de-Calais constatent régulièrement que ce point, jugé acquis, révèle en réalité des incohérences invisibles à l'œil nu.
Un poids modéré mais un contexte qui l'amplifie
S'il serait exagéré de présenter le chiffrement comme un facteur décisif capable de propulser une page en tête des résultats, il serait tout aussi imprudent de le négliger. Le protocole sécurisé fonctionne comme un prérequis de crédibilité plutôt que comme un accélérateur brutal de positionnement. Son influence directe sur l'algorithme reste faible, mais elle se combine à une multitude d'effets indirects qui, cumulés, pèsent lourd dans la balance. Un site chiffré inspire confiance, réduit les abandons et favorise l'engagement, autant de comportements que les moteurs interprètent comme des indices de qualité. Dans un environnement où la concurrence sur chaque requête devient féroce, ignorer ce signal revient à s'imposer un handicap gratuit face à des concurrents qui, eux, ont franchi le pas depuis longtemps. La rareté même des sites non chiffrés joue désormais en leur défaveur, puisqu'ils apparaissent comme des reliquats négligés dans un web devenu très majoritairement sécurisé. Ce contexte transforme un critère jadis anecdotique en marqueur de sérieux, que les moteurs comme les internautes savent lire instantanément.
Ce que le certificat SSL/TLS garantit réellement
Le certificat SSL/TLS ne se contente pas d'afficher un cadenas rassurant : il chiffre l'intégralité des données échangées entre le navigateur de l'internaute et le serveur qui héberge le site. Concrètement, cela empêche un tiers malveillant d'intercepter et de lire les informations transitant sur le réseau, qu'il s'agisse d'un mot de passe, d'un numéro de carte bancaire ou d'un simple formulaire de contact. Le protocole garantit également l'intégrité des données, c'est-à-dire l'assurance que le contenu reçu n'a pas été altéré en cours de route, et l'authenticité du serveur, qui certifie que l'internaute dialogue bien avec le site attendu et non avec un imposteur. Il existe plusieurs niveaux de validation, du certificat de domaine, gratuit et automatique, jusqu'aux certificats à validation étendue destinés aux organisations souhaitant afficher des garanties renforcées. Le choix du niveau dépend avant tout de la nature des données traitées et de l'image que l'entreprise souhaite projeter, un site institutionnel pouvant légitimement privilégier une validation plus poussée. Il reste néanmoins essentiel de veiller au renouvellement automatique du certificat, car son expiration provoque un blocage immédiat et particulièrement dommageable pour la réputation. Pour la grande majorité des sites vitrines et éditoriaux, un certificat standard correctement installé suffit amplement à couvrir les exigences du référencement.
La confiance des utilisateurs comme moteur indirect
Au-delà des considérations algorithmiques, le protocole sécurisé agit puissamment sur la perception des visiteurs. Un internaute confronté à un avertissement de sécurité rebrousse chemin dans l'immense majorité des cas, souvent en moins de deux secondes, sans même chercher à comprendre la nature du risque. Cette défiance instantanée gonfle le taux de rebond et prive le site de conversions qu'il aurait pu obtenir avec un contenu identique mais sécurisé. À l'inverse, le cadenas fermé rassure discrètement, sans que l'utilisateur en ait toujours conscience, et l'encourage à poursuivre sa navigation, à remplir un formulaire ou à finaliser un achat. Les moteurs de recherche observent ces signaux comportementaux et en tirent des conclusions sur la satisfaction des internautes. Ainsi, le chiffrement nourrit une boucle vertueuse où la confiance améliore l'engagement, qui lui-même renforce la légitimité du site aux yeux de l'algorithme.
Réussir la migration de HTTP vers HTTPS sans casse
Basculer un site existant vers le protocole sécurisé constitue une opération sensible qui, mal préparée, peut provoquer des pertes de trafic durables. Le principe fondamental consiste à traiter chaque adresse en HTTPS comme une nouvelle URL distincte de son équivalent en HTTP, ce qui impose de préserver soigneusement l'autorité et les signaux accumulés au fil des années. Une migration réussie repose sur une planification rigoureuse, un inventaire exhaustif des pages et une phase de test approfondie avant toute mise en production. Lorsqu'une entreprise envisage la création ou la refonte complète d'un site sécurisé, s'appuyer sur une agence web à Arras capable d'intégrer le chiffrement dès la conception évite de nombreux écueils que l'on rencontre lors des bascules tardives. Anticiper la sécurité en amont coûte toujours moins cher que réparer une migration bâclée après coup.
Les redirections permanentes, colonne vertébrale du transfert
La pierre angulaire de toute migration réside dans la mise en place de redirections permanentes de type 301, qui indiquent aux moteurs que chaque ancienne adresse a définitivement déménagé vers sa version chiffrée. Ces redirections transmettent la quasi-totalité de la valeur SEO accumulée, préservant ainsi les positions durement acquises. Il est impératif de rediriger chaque URL vers son équivalent exact, page par page, et non de tout renvoyer vers la page d'accueil, erreur classique qui dilue l'autorité et déroute les robots. Le fichier de configuration du serveur doit également forcer le passage systématique en HTTPS pour toute tentative d'accès en HTTP, sans exception. Une cartographie complète des URL réalisée en amont garantit qu'aucune page stratégique ne sera oubliée en chemin, ce qui protège le trafic organique existant.
| Étape de migration | Risque encouru | Précaution à prendre |
|---|---|---|
| Installation du certificat SSL/TLS | Certificat mal configuré ou expiré | Vérifier la chaîne de certification et activer le renouvellement automatique |
| Mise en place des redirections 301 | Perte d'autorité et pages orphelines | Rediriger chaque URL vers son équivalent exact, une à une |
| Mise à jour des liens internes | Contenus mixtes et boucles de redirection | Remplacer toutes les URL absolues en HTTP dans le code et la base |
| Déclaration aux outils Google | Suivi de trafic interrompu | Ajouter la propriété HTTPS et soumettre le nouveau plan de site |
| Contrôle post-migration | Erreurs d'exploration non détectées | Surveiller les rapports de couverture pendant plusieurs semaines |
Actualiser les outils et surveiller l'indexation
Une fois la bascule effectuée, il ne faut surtout pas considérer le travail comme terminé, car la phase de surveillance conditionne la réussite finale. La version sécurisée du site doit être déclarée comme une nouvelle propriété dans les outils pour webmasters, et un plan de site actualisé pointant exclusivement vers les adresses en HTTPS doit y être soumis. Cette démarche accélère la réindexation des pages chiffrées et permet de détecter rapidement d'éventuelles anomalies d'exploration. Il convient également de mettre à jour les liens dans les outils d'analyse d'audience, les campagnes publicitaires et les profils sur les réseaux sociaux, afin que l'ensemble de l'écosystème pointe de manière cohérente vers la nouvelle version. Les backlinks provenant de sites partenaires méritent aussi une attention particulière, car même si les redirections préservent leur valeur, il reste préférable de solliciter les éditeurs les plus influents pour qu'ils actualisent directement leurs liens vers les adresses chiffrées. Durant les premières semaines, une surveillance quotidienne des rapports de couverture révèle les erreurs résiduelles avant qu'elles n'affectent durablement le positionnement.
Le piège récurrent des contenus mixtes
Parmi les difficultés les plus fréquentes après une migration figure le problème des contenus mixtes, qui survient lorsqu'une page chiffrée charge malgré tout certaines ressources en HTTP, comme des images, des scripts ou des feuilles de style. Le navigateur détecte cette incohérence et affiche un avertissement, voire bloque purement et simplement la ressource concernée, ce qui dégrade l'affichage et l'expérience utilisateur. Ces contenus mixtes annulent en partie le bénéfice du chiffrement, puisque le cadenas complet ne s'affiche plus et que la confiance s'effrite. La résolution passe par un remplacement systématique de toutes les adresses absolues en HTTP présentes dans le code source, la base de données et les fichiers de configuration. Un simple oubli dans un thème, une extension ou un ancien article suffit à rompre la chaîne de sécurité et à ternir la perception globale du site.
Renforcer et pérenniser la sécurité au fil du temps
Installer un certificat ne constitue qu'une première étape : maintenir un niveau de sécurité élevé exige une vigilance continue et l'adoption de bonnes pratiques complémentaires. Les navigateurs et les moteurs de recherche font évoluer leurs exigences en permanence, si bien qu'une configuration jugée exemplaire il y a quelques années peut aujourd'hui présenter des faiblesses. La sécurité s'inscrit donc dans une logique d'entretien régulier plutôt que dans une action ponctuelle. Cette exigence rejoint d'ailleurs celle de la performance, puisqu'un site sain sur le plan de la sécurité tend à mieux gérer le temps de chargement de vos pages, deux dimensions que les moteurs évaluent conjointement. Pour les entreprises du Pas-de-Calais soucieuses de leur visibilité, cette approche globale évite de traiter la sécurité comme un problème isolé, déconnecté du reste de la stratégie de référencement.
Le rôle de l'en-tête HSTS
Pour aller plus loin que la simple redirection, l'en-tête de sécurité HSTS impose au navigateur d'utiliser exclusivement le protocole sécurisé pour toutes les connexions futures vers le domaine. Concrètement, une fois cet en-tête reçu, le navigateur refuse catégoriquement de charger la version non chiffrée, même si l'internaute tape volontairement une adresse en HTTP. Cette mesure élimine une fenêtre de vulnérabilité qui persiste avec les seules redirections, durant laquelle une interception reste théoriquement possible avant que la redirection ne s'exécute. Le HSTS renforce ainsi la robustesse du chiffrement et témoigne d'un souci de sécurité que les moteurs apprécient indirectement. Sa mise en place demande toutefois de la prudence, car une configuration trop agressive, avec une durée de validité longue, peut rendre le site inaccessible en cas de problème de certificat non anticipé. Il est donc recommandé de commencer par une durée courte avant de l'étendre progressivement.
Au-delà du chiffrement, une hygiène globale
Réduire la sécurité d'un site à la seule présence d'un certificat serait une erreur d'appréciation, car le protocole sécurisé ne protège que le transport des données, pas le site lui-même. Un site chiffré mais criblé de failles logicielles reste une cible de choix pour les attaques, avec des conséquences potentiellement désastreuses sur le référencement. Un piratage peut en effet entraîner l'injection de contenus indésirables, la création de pages parasites ou l'apparition d'un signalement de site compromis dans les résultats de recherche, ce qui provoque une chute brutale et durable de la visibilité. Maintenir à jour le système de gestion de contenu, les extensions et les thèmes, adopter des mots de passe robustes et sauvegarder régulièrement constituent autant de gestes essentiels. La mise en place d'un pare-feu applicatif, la limitation des tentatives de connexion et une surveillance des fichiers modifiés complètent utilement ce dispositif préventif. Réagir vite après une intrusion limite les dégâts, mais l'anticipation reste toujours plus économique que la remise en état d'un site déréférencé pour cause de compromission. La sécurité forme un ensemble cohérent dont le chiffrement n'est qu'une pièce, certes visible, mais loin d'être suffisante à elle seule.
Des bénéfices tangibles au-delà du seul référencement
Envisager le protocole sécurisé uniquement sous l'angle du positionnement reviendrait à en négliger la moitié de la valeur, car ses retombées se mesurent aussi sur des indicateurs très concrets pour l'entreprise. La sécurité irrigue en effet l'ensemble du parcours client, depuis la première impression jusqu'à la fidélisation, en passant par l'acte d'engagement. Elle contribue à bâtir une image de marque solide, gage de professionnalisme dans un univers où la méfiance en ligne progresse d'année en année. Loin d'être une simple case à cocher, elle devient un actif qui protège la valeur accumulée et soutient la croissance sur le long terme.
L'impact concret sur la conversion et la réputation
Les bénéfices d'un site sécurisé dépassent largement le seul terrain du positionnement pour toucher directement la performance commerciale. Un internaute rassuré par un cadenas fermé et une navigation sans avertissement se montre plus enclin à laisser ses coordonnées, à demander un devis ou à finaliser un achat. Cette confiance retrouvée se traduit par un taux de conversion supérieur, un argument souvent plus parlant pour un dirigeant que les subtilités de l'algorithme. À l'inverse, un incident de sécurité laisse des traces durables sur la réputation, car les internautes échaudés hésitent longtemps avant de refaire confiance à une marque qui a exposé leurs données. Dans l'accompagnement des entreprises à Arras, nous constatons que la sécurité, présentée sous cet angle concret, cesse d'être perçue comme une dépense technique abstraite pour devenir un investissement rentable au service de la crédibilité et de la croissance.
Sécuriser aujourd'hui pour préserver demain
La visibilité acquise au fil des mois représente un capital fragile qu'un incident de sécurité peut anéantir en quelques heures, d'où l'intérêt d'adopter une posture résolument préventive. Un site sécurisé, régulièrement mis à jour et surveillé, résiste mieux aux attaques automatisées qui ciblent en masse les failles connues, et protège ainsi les positions durement gagnées. Cette continuité de la présence en ligne évite les chutes brutales qui suivent un piratage et les longues procédures de récupération auprès des moteurs. Investir dans la sécurité revient donc à souscrire une forme d'assurance sur son référencement, en garantissant que les efforts consentis en contenu, en technique et en netlinking ne seront pas balayés par un événement évitable. Pour toute organisation soucieuse de durer, cette anticipation constitue le prolongement naturel d'une stratégie de visibilité cohérente et ambitieuse.
Articles similaires
Redirections 301 → sans perdre de trafic
Gérer ses redirections 301 sans perdre de trafic : distinguer 301 et 302, transmettre le jus SEO, bâtir un plan de migra…
JavaScript et SEO → les pièges à éviter
JavaScript et SEO : comprendre le rendu par Google, choisir entre CSR, SSR et SSG, éviter les contenus non indexés et le…
Sitemap XML → le construire et le soumettre
Construire et soumettre un sitemap XML : savoir ce qu'il doit contenir, choisir le bon format, le déclarer dans robots.t…